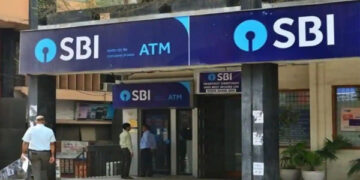




இந்தியாவின் மிகப்பெரிய பொதுத்துறை வங்கியான பாரத ஸ்டேட் வங்கியின் (SBI) வாடிக்கையாளர்களின் தனிப்பட்ட தகவல்கள் டார்க் வெப் (Dark Web) எனப்படும் இணையத்தின் மறைமுகப் பகுதியில் கசிந்திருப்பது பெரும் அதிர்ச்சியை ஏற்படுத்தியுள்ளது.
சுமார் 3.75 லட்சம் தரவுப் பதிவுகளை ஆய்வு செய்ததில், 3,897 வாடிக்கையாளர் பதிவுகளில் தனிப்பட்ட தகவல்கள் இடம்பெற்றிருப்பது முதற்கட்ட ஆய்வில் கண்டறியப்பட்டுள்ளதாக எஸ்பிஐ வங்கி இன்று அதிகாரப்பூர்வமாகத் தெரிவித்துள்ளது.
என்னென்ன தகவல்கள் கசிந்துள்ளன?
வாடிக்கையாளர்களின் பெயர்கள், பதிவு செய்யப்பட்ட செல்போன் எண்கள், பிறந்த தேதிகள், பாலினம், மின்னஞ்சல் முகவரிகள், வீட்டு முகவரிகள், வங்கிக் கிளை விவரங்கள், வாடிக்கையாளர் அடையாள எண்கள் (CIF) மற்றும் கடன் தொடர்பான சில தகவல்கள் கசிந்த தரவுகளில் இடம்பெற்றுள்ளதாகத் தெரிவிக்கப்பட்டுள்ளது.
இந்தச் சம்பவம் தொடர்பாக கடந்த அக்டோபர் 16ஆம் தேதி இந்திய கணினி அவசரநிலை நடவடிக்கைக் குழு (CERT-In), பாதுகாப்பு சைபர் அமைப்பு மற்றும் இணையப் பாதுகாப்பு சேவை நிறுவனம் ஆகியவற்றிடமிருந்து எச்சரிக்கை கிடைத்ததாக எஸ்பிஐ தெரிவித்துள்ளது.
சைபர் பாதுகாப்பு விசாரணை தீவிரம்!
தகவல் கசிவு குறித்த எச்சரிக்கையைத் தொடர்ந்து, எஸ்பிஐ வங்கி உடனடியாக இணையப் பாதுகாப்பு நடவடிக்கைகளை மேற்கொண்டுள்ளது.
மேலும், CERT-In அங்கீகாரம் பெற்ற சுயாதீன இணையப் பாதுகாப்பு நிறுவனத்தை நியமித்து, தகவல்கள் எவ்வாறு கசிந்தன, எங்கிருந்து வெளியானது, எத்தனை வாடிக்கையாளர்கள் பாதிக்கப்பட்டுள்ளனர் என்பது குறித்து விரிவான விசாரணை நடத்தப்பட்டு வருகிறது.
இருப்பினும், கசிந்ததாகக் கூறப்படும் அனைத்து தரவுகளின் உண்மைத்தன்மையும், தகவல் கசிவின் முழுமையான அளவும் இன்னும் உறுதி செய்யப்படவில்லை.
வாடிக்கையாளர்களின் பணத்திற்கு ஆபத்தா?
இந்தத் தகவல் கசிவு காரணமாக வங்கியின் முக்கியச் செயல்பாடுகள், நிதிநிலை மற்றும் வங்கிச் சேவைகளில் குறிப்பிடத்தக்க பாதிப்பு ஏற்படவில்லை என்றும், அனைத்துச் சேவைகளும் வழக்கம்போல் செயல்பட்டு வருவதாகவும் எஸ்பிஐ விளக்கம் அளித்துள்ளது.
மேலும், வாடிக்கையாளர்களின் வங்கிக் கணக்கு கடவுச்சொற்கள் அல்லது பணம் நேரடியாகத் திருடப்பட்டதற்கான ஆதாரங்கள் இதுவரை வெளியாகவில்லை. இருப்பினும், கசிந்த தனிப்பட்ட தகவல்களைப் பயன்படுத்தி இணைய மோசடிகள் நடைபெற வாய்ப்புள்ளதால் வாடிக்கையாளர்கள் எச்சரிக்கையுடன் இருக்க வேண்டும்.
வாடிக்கையாளர்களுக்கு முக்கிய அறிவுறுத்தல்: வங்கியிலிருந்து அழைப்பதாகக் கூறி யாரேனும் தொடர்புகொண்டால் OTP, ATM PIN, இணைய வங்கிக் கடவுச்சொல் உள்ளிட்ட ரகசியத் தகவல்களைப் பகிரக்கூடாது. சந்தேகத்திற்குரிய பணப் பரிவர்த்தனைகள் ஏற்பட்டால் உடனடியாக வங்கியைத் தொடர்புகொண்டு, 1930 என்ற தேசிய சைபர் குற்ற உதவி எண்ணில் புகார் அளிக்க வேண்டும்.
இந்தச் சம்பவம் பொதுத்துறை வங்கிகளின் இணையப் பாதுகாப்பை மேலும் வலுப்படுத்த வேண்டியதன் அவசியத்தை உணர்த்துவதாக அமைந்துள்ளது.